EU AI Act & DSGVO im Marketing: Was seit August 2026 gilt
Seit dem 2. August 2026 gelten die Transparenzpflichten des AI Act. Der AI Omnibus hat nur die Hochrisiko-Fristen verschoben, die Kennzeichnung hat er nicht angefasst. Dieser Leitfaden zeigt, was der EU AI Act im Marketing konkret verlangt, wo die DSGVO dazukommt und wie du beides so in deine Systeme einbaust, dass es dich nicht ausbremst. Mit Fristen, Rollen, Verboten, Kennzeichnung, einem durchgespielten Beispiel und einer Checkliste für Marketing-Leads.
 VonMario Maier
Veröffentlicht 21 Min. Lesezeit
Inhalt
- Warum der EU AI Act im Marketing jetzt auf den Tisch gehört
- Was gilt seit wann? Die Fristen nach dem AI Omnibus
- Anbieter oder Betreiber: Welche Rolle hat dein Marketing-Team?
- Verboten oder hochriskant? Die Risikostufen im Marketing
- Transparenzpflichten nach Artikel 50: Chatbots, Deepfakes, KI-Texte
- Was bedeutet das für deine Marketing-Use-Cases?
- DSGVO und AI Act im Marketing: Wo sich die Pflichten überschneiden
- So baust du Governance ein: Human Go, Change-Log, Rechte-Leiter
- Typische Fehler beim EU AI Act im Marketing
- So startest du: Checkliste und 90-Tage-Plan
- Meine Empfehlung: Governance als Architektur, nicht als Bremse
Warum der EU AI Act im Marketing jetzt auf den Tisch gehört
Seit dem 2. August 2026 ist der EU AI Act im Marketing keine Zukunftsfrage mehr. Die Transparenzpflichten aus Artikel 50 gelten, nationale Behörden können sie durchsetzen, und in den meisten Marketing-Teams laufen längst Chatbots, Bildgeneratoren, Text-Assistenten und erste Agenten. Trotzdem höre ich von Marketing-Leads meist eine von zwei Reaktionen. Entweder: „Betrifft uns nicht, wir machen ja nichts Hochriskantes.“ Oder: „Wir warten, bis Legal uns sagt, was wir dürfen.“
Beide Reaktionen kann ich nachvollziehen, und beide kommen teuer. Die erste übersieht, dass Kennzeichnung, KI-Kompetenz, verbotene Praktiken und die DSGVO unabhängig von der Risikoklasse gelten. Die zweite führt dazu, dass Marketing AI entweder gar nicht nutzt oder heimlich, mit privaten Accounts und ohne Regeln oder Protokoll. In meinen Projekten ist übrigens das zweite Szenario das häufigere.
Dazu kommt, dass sich das Gesetz selbst bewegt hat. Mit dem AI Omnibus, der Verordnung (EU) 2026/1744, hat die EU im Juli 2026 die Fristen für Hochrisiko-Systeme verschoben. In vielen Newslettern wurde daraus „Der AI Act ist verschoben“, und das stimmt so nicht. Der Teil, der Marketing am direktesten trifft, gilt seit August.
Hier ordne ich ein, was für Marketing seit August 2026 konkret gilt: welche Fristen laufen, welche Rolle dein Team hat, was verboten und was typischerweise nicht hochriskant ist, wann du kennzeichnen musst und wie die DSGVO dazu passt. Danach geht es darum, wie du das alles in die Architektur deiner Systeme legst, damit es im Alltag nicht bremst. Dazu gibt es zwei Tabellen, ein durchgespieltes Beispiel und eine Checkliste für Marketing-Leads.
Wichtig: Dieser Artikel ist keine Rechtsberatung. Ich bin Engineer, kein Anwalt. Ich beschreibe, wie ich die Regeln in Marketing-Systemen umsetze, und verlinke die Primärquellen. Ob und wie eine Pflicht in deinem konkreten Fall greift, klärst du mit deiner Rechtsabteilung und deinem Datenschutzbeauftragten – am besten, bevor ein Agent Schreibrechte bekommt.
Was gilt seit wann? Die Fristen nach dem AI Omnibus
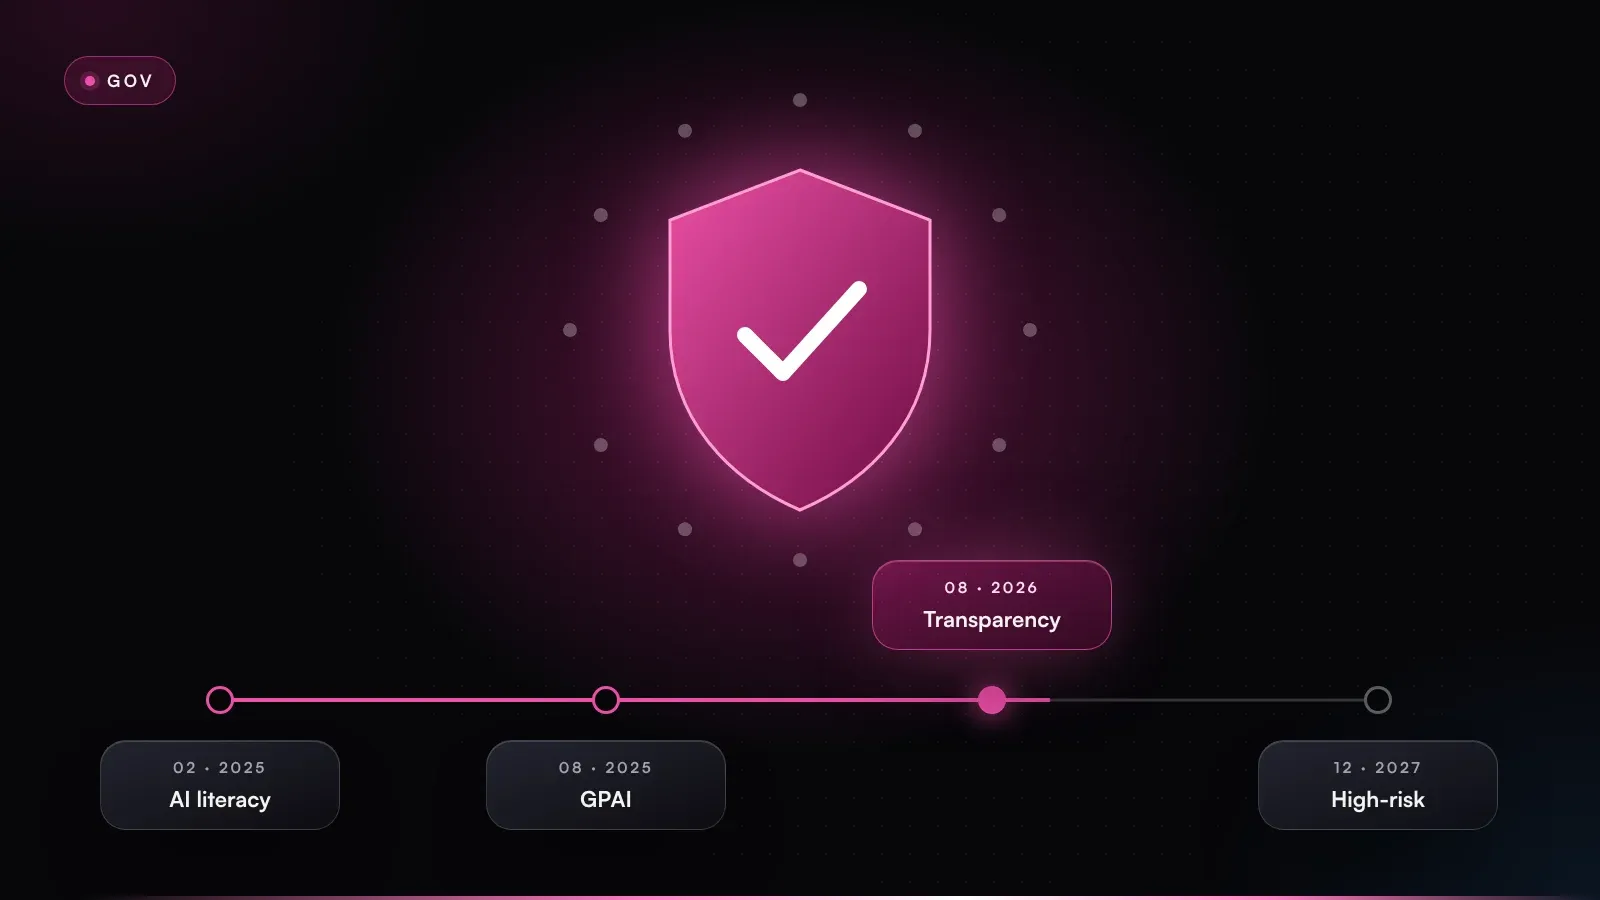
Der AI Act, Verordnung (EU) 2024/1689, ist am 1. August 2024 in Kraft getreten, gilt aber gestaffelt, was ihn ziemlich unübersichtlich macht. Kein Wunder also, dass viele Teams nicht wissen, was heute schon verbindlich ist. Die Termine, die für Marketing zählen:
- Feb 2025Verbote & KompetenzArt. 5 und Art. 4
- Aug 2025GPAI-ModellePflichten der Modellanbieter
- Aug 2026TransparenzArt. 50: Chatbots, Deepfakes, Texte
- Dez 2026Markierung AltsystemeEnde Übergang Art. 50 Abs. 2
- Dez 2027Hochrisiko Anhang IIIz. B. Job-Ads-Targeting
- Aug 2028Hochrisiko Anhang IAI in regulierten Produkten
Stand nach dem AI Omnibus (Verordnung (EU) 2026/1744). Verschoben wurden die Hochrisiko-Pflichten – Transparenz nach Art. 50 gilt seit August 2026.
| Seit / ab | Was gilt | Relevanz fürs Marketing |
|---|---|---|
| 2. Februar 2025 | Verbotene Praktiken (Art. 5) und KI-Kompetenz (Art. 4) | Hoch: gilt für jedes Team, das AI nutzt |
| 2. August 2025 | Pflichten für Anbieter von General-Purpose-AI-Modellen, Sanktionsregeln | Indirekt: trifft Modellanbieter, nicht dein Team |
| 2. August 2026 | Transparenzpflichten (Art. 50), Durchsetzung durch nationale Behörden | Hoch: Chatbots, Deepfakes, bestimmte KI-Texte |
| 2. Dezember 2026 | Ende der Übergangsfrist für die Markierung bei generativen Altsystemen (Art. 50 Abs. 2), neues Verbot für sogenannte Nudifier | Mittel: betrifft vor allem deine Tool-Anbieter |
| 2. Dezember 2027 | Hochrisiko-Pflichten für Systeme nach Anhang III (ursprünglich 2. August 2026) | Nur bei Hochrisiko-Einsätzen, z. B. Recruiting-Targeting |
| 2. August 2028 | Hochrisiko-Pflichten für AI in regulierten Produkten (Anhang I) | Für Marketing kaum relevant |
Der AI Omnibus ist der AI-Teil des Digital-Omnibus-Pakets, das die Kommission im November 2025 vorgeschlagen hat. Parlament und Rat haben sich Anfang Mai 2026 politisch geeinigt, das Parlament hat im Juni zugestimmt, der Rat am 29. Juni 2026. Die Zeitleiste des Rates dokumentiert die Schritte. Im Amtsblatt veröffentlicht wurde die Verordnung am 24. Juli 2026, in Kraft ist sie seit dem 27. Juli.
Für Marketing sind drei Änderungen wichtig. Erstens kommen die Hochrisiko-Pflichten später; gestrichen wurde davon nichts. Zweitens gilt Artikel 50 seit dem 2. August 2026 im Wesentlichen so, wie er ursprünglich beschlossen wurde. Nur für die maschinenlesbare Markierung durch Anbieter generativer Systeme, die schon vor dem 2. August 2026 auf dem Markt waren, gibt es eine Übergangsfrist bis zum 2. Dezember 2026. Eine gute Zusammenfassung des Kompromisses hat Taylor Wessing veröffentlicht. Drittens wurde die Pflicht zur KI-Kompetenz in Artikel 4 umformuliert. Abgeschafft ist sie nicht, dazu weiter unten mehr.
Der AI Omnibus hat Hochrisiko verschoben, nicht Transparenz. Wer im Marketing auf „verschoben“ gewartet hat, hat auf den falschen Teil gewartet.
Anbieter oder Betreiber: Welche Rolle hat dein Marketing-Team?
Der AI Act verteilt Pflichten nach Rollen. Die beiden wichtigsten definiert Art. 3. Anbieter (Provider) entwickeln ein AI-System oder lassen es entwickeln und bringen es unter eigenem Namen in Verkehr oder in Betrieb. Betreiber (Deployer) setzen ein AI-System in eigener Verantwortung beruflich ein.
Im Marketing bist du in den allermeisten Fällen Betreiber: Du nutzt Claude, ChatGPT, einen Bildgenerator oder die AI-Funktionen deines CRM. Anbieter sind die Hersteller dieser Systeme. Die Grenze ist aber weniger klar, als viele denken. Wer auf Basis eines Modells per API einen eigenen Website-Chatbot baut und unter eigener Marke betreibt, kann selbst zum Anbieter dieses AI-Systems werden und hat dann die Anbieterpflichten aus Artikel 50. Für Hochrisiko-Systeme regelt Art. 25 zusätzlich, wann ein Betreiber zum Anbieter wird, etwa durch eine wesentliche Änderung oder eine neue Zweckbestimmung.
| Konstellation | Typische Rolle | Was das für dich heißt |
|---|---|---|
| SaaS-Tool mit AI-Funktion, z. B. Textvorschläge im CRM | Betreiber | Art. 4, Art. 5 und Art. 50 Abs. 4 bei Deepfakes und bestimmten Texten |
| Generatives Modell direkt im Chat oder per API für Content | Betreiber | Wie oben; die Markierung nach Art. 50 Abs. 2 liegt beim Anbieter |
| Eigener Chatbot auf einem Modell, unter eigenem Namen betrieben | Oft Anbieter des AI-Systems und Betreiber zugleich | Zusätzlich Art. 50 Abs. 1: Menschen müssen wissen, dass sie mit KI sprechen |
| Dienstleister baut Agenten in deinen Tools | Hängt von Vertrag und tatsächlicher Kontrolle ab | Rollenverteilung schriftlich festhalten |
| Modellanbieter stellt das Basismodell bereit | Anbieter eines General-Purpose-AI-Modells | Eigene Pflichten seit August 2025, nicht deine |
Ich halte als Faustregel für jedes AI-System im Marketing fest, wer Anbieter und wer Betreiber ist, mit einem Satz Begründung. Das kostet pro System zehn Minuten und erspart dir später die Diskussion, wer eigentlich verantwortlich ist. In RevPrime®-Projekten ist das Teil der Übergabe: Du bist in der Regel Betreiber, der Modellanbieter ist Anbieter des General-Purpose-Modells, und Sonderfälle wie einen eigenen Chatbot klären wir gemeinsam mit deiner Rechtsabteilung.
Verboten oder hochriskant? Die Risikostufen im Marketing
Der AI Act ist risikobasiert. Je höher das Risiko eines Einsatzes für Gesundheit, Sicherheit und Grundrechte, desto strenger die Regeln. Für Marketing lässt sich das in fünf Ebenen übersetzen, und die unterste davon gilt für alle.
- 01VerbotenArt. 5 – z. B. Manipulation, Emotionen
- 02HochrisikoAnhang III – z. B. Job-Ads-Targeting
- 03TransparenzpflichtArt. 50 – Chatbots, Deepfakes
- 04Minimales RisikoGroßteil der Marketing-Einsätze
- 05Basis für alleKI-Kompetenz (Art. 4) und DSGVO
Je höher die Stufe, desto strenger die Regeln. Die meisten Marketing-Einsätze liegen unten – aber die Basis gilt immer.
Was im Marketing verboten ist
Die Verbote aus Art. 5 gelten seit dem 2. Februar 2025. Die Kommission hat ihre Auslegung in Leitlinien zu verbotenen AI-Praktiken beschrieben. Für Marketing sind vor allem vier Verbote relevant:
- Manipulative oder täuschende Techniken, etwa unterschwellige Reize jenseits der bewussten Wahrnehmung, die das Verhalten von Menschen wesentlich verzerren und ihnen erheblichen Schaden zufügen oder wahrscheinlich zufügen.
- Ausnutzen von Schwächen aufgrund von Alter, Behinderung oder einer besonderen sozialen oder wirtschaftlichen Lage, zum Beispiel ein System, das gezielt Menschen in finanzieller Not mit riskanten Angeboten bespielt.
- Emotionserkennung am Arbeitsplatz, ausgenommen medizinische oder Sicherheitsgründe. Ein Tool, das die Emotionen deiner SDRs in Calls aus Stimme oder Gesicht auswertet, fällt darunter, auch wenn es als „Coaching“ verkauft wird.
- Biometrische Kategorisierung, die aus biometrischen Daten auf sensible Merkmale wie politische Meinung, Religion oder sexuelle Orientierung schließt, und zwar auch dann, wenn es nur um Zielgruppen-Segmente geht.
Hinzu kommen Social Scoring und einige Praktiken, die im Marketing kaum eine Rolle spielen. Ab dem 2. Dezember 2026 ergänzt der AI Omnibus ein Verbot für Systeme, die nicht einvernehmliche intime Bilder erzeugen. Entscheidend ist die Schwelle. Normale Personalisierung, A/B-Tests und überzeugende Copy sind nicht verboten; das Verbot zielt auf Techniken, die Entscheidungen erheblich verzerren und Schaden anrichten. Eine interne Linie lohnt sich trotzdem. Dark Patterns, künstliche Verknappung und Druck auf verletzliche Gruppen sind auch ohne AI Act schlechtes Marketing, mit AI skaliert man sie nur schneller.
Was im Marketing typischerweise nicht hochriskant ist
Hochrisiko-Systeme sind abschließend aufgezählt: in Anhang III für bestimmte Einsatzbereiche, in Anhang I für AI in regulierten Produkten. Die üblichen Marketing-Einsätze tauchen dort nicht auf. Content-Erstellung, Kampagnen-Optimierung, Reporting, SEO, Account-Recherche, Lead- und Account-Scoring im B2B, Personalisierung von Website und E-Mails: Für all das gelten keine Hochrisiko-Pflichten. Art. 4, Art. 5, Art. 50 und die DSGVO gelten trotzdem.
Wo Marketing doch in den Hochrisiko-Bereich geraten kann
Der naheliegendste Fall sind Recruiting-Kampagnen. Anhang III nennt ausdrücklich AI-Systeme für die Personalgewinnung, insbesondere um gezielte Stellenanzeigen zu schalten. Wenn dein Team Employer-Branding- oder Recruiting-Ads mit AI-gestütztem Targeting fährt, gehört das auf den Prüfstand.
Dazu kommen Kredit und Versicherung, also die Bewertung der Kreditwürdigkeit natürlicher Personen sowie Risikobewertung und Preisbildung bei Lebens- und Krankenversicherungen. Das wird relevant, wenn Marketing in Fintech oder Insurtech Angebote oder Konditionen automatisiert ableitet. Ebenfalls gelistet sind Systeme, die das Wahlverhalten bei Wahlen und Abstimmungen beeinflussen sollen (reine Organisations- und Logistik-Tools für Kampagnen sind ausgenommen), sowie Emotionserkennung und biometrische Kategorisierung außerhalb der Verbote, zum Beispiel bei Besuchern auf Events.
Nach dem AI Omnibus gelten die Hochrisiko-Pflichten für diese Fälle ab dem 2. Dezember 2027. Abwarten würde ich deshalb trotzdem nicht. Wer heute ein Recruiting-Targeting aufbaut, baut es für ein Regime, das in gut einem Jahr gilt.
Die meisten Marketing-Einsätze sind nicht hochriskant. Nur heißt „nicht hochriskant“ noch lange nicht „nicht reguliert“.
Transparenzpflichten nach Artikel 50: Chatbots, Deepfakes, KI-Texte
Artikel 50 ist der Teil des AI Act, der Marketing am direktesten trifft. Die Kommission hat im Juli 2026 Leitlinien zu den Transparenzpflichten veröffentlicht, dazu kommt ein freiwilliger Verhaltenskodex zur Kennzeichnung KI-generierter Inhalte. Beides ist nicht rechtsverbindlich, prägt aber, wie Behörden die Pflichten auslegen. Vier Fälle sind für Marketing relevant.
Chatbots und Agenten im Kundenkontakt
AI-Systeme, die direkt mit Menschen interagieren, müssen so gestaltet sein, dass die Menschen wissen, dass sie mit einer KI zu tun haben, es sei denn, das ist für eine vernünftig informierte Person offensichtlich. Die Pflicht in Abs. 1 trifft formal den Anbieter, und die Leitlinien legen „offensichtlich“ nach Einschätzung mehrerer Kanzleien eng aus. Für deinen Website-Chatbot heißt das in der Praxis: ein klarer Hinweis gleich beim ersten Kontakt. Versteckt in den AGB reicht das nicht.
Spannender wird es bei Agenten, die eigenständig nach außen kommunizieren (etwa ein AI-SDR, der selbst auf Antworten reagiert). Kommentatoren lesen die Leitlinien so, dass ein Agent, der direkt mit Menschen interagiert, seine KI-Natur und das Unternehmen offenlegen sollte, für das er handelt. Ob eine von einem Agenten entworfene, von einem Menschen geprüfte und unter dessen Namen versendete E-Mail darunter fällt, ist eine Auslegungsfrage. Ich würde das bewusst entscheiden und die Entscheidung dokumentieren. Mehr dazu im Artikel über AI-SDRs im B2B.
Synthetische Inhalte maschinenlesbar markieren
Anbieter generativer Systeme müssen Ausgaben (Text, Bild, Audio, Video) maschinenlesbar als künstlich erzeugt markieren, etwa per Metadaten und Wasserzeichen. Das regelt Abs. 2, und es ist eine Anbieterpflicht, die bei den Herstellern deiner Tools liegt und nicht bei deinem Content-Team. Praktisch heißt das für dich: Entferne solche Markierungen nicht, und frag deine Tool-Anbieter, wie und ab wann sie die Pflicht erfüllen. Für Altsysteme läuft die Übergangsfrist bis zum 2. Dezember 2026.
Deepfakes kennzeichnen
Hier bist du als Betreiber direkt in der Pflicht. Ein Deepfake ist nach dem AI Act ein durch KI erzeugter oder manipulierter Bild-, Ton- oder Videoinhalt, der realen Personen, Gegenständen, Orten oder Ereignissen ähnelt und fälschlich als echt erscheinen würde. Wer solche Inhalte veröffentlicht, muss nach Abs. 4 offenlegen, dass sie künstlich erzeugt oder manipuliert sind. Bei offensichtlich künstlerischen, kreativen, satirischen oder fiktionalen Werken reicht ein Hinweis, der die Darstellung nicht beeinträchtigt.
Typische Marketing-Fälle sind ein Testimonial-Video, in dem die Stimme eines echten Kunden per Voice-Clone übersetzt wurde, oder das CEO-Video in fünf Sprachen mit KI-Lippensynchronisation. Auch ein fotorealistisches Bild von einem Event, das so nie stattgefunden hat, ist kennzeichnungspflichtig. Ein deutlich stilisiertes Illustrationsbild für einen Blogartikel ist es in aller Regel nicht.
KI-Texte zu Themen von öffentlichem Interesse
Texte, die KI erzeugt oder verändert hat und die veröffentlicht werden, um die Öffentlichkeit über Angelegenheiten von öffentlichem Interesse zu informieren, müssen ebenfalls gekennzeichnet werden. Die Ausnahme ist für Marketing zentral: Die Pflicht entfällt, wenn der Text eine menschliche Überprüfung oder redaktionelle Kontrolle durchlaufen hat und eine natürliche oder juristische Person die redaktionelle Verantwortung für die Veröffentlichung trägt.
Daraus folgen zwei Dinge. Normale Werbetexte, Produktbeschreibungen und Sales-Mails gelten nach überwiegender Auffassung nicht als Texte zu Angelegenheiten von öffentlichem Interesse; ein Whitepaper zu Branchenregulierung, eine Studie oder ein Kommentar zu Gesundheits- oder Nachhaltigkeitsthemen kann es aber sein. Außerdem verlangt die Ausnahme eine tatsächliche Prüfung. Korrekturlesen oder ein Grammatik-Check reichen laut Auswertungen der Leitlinien nicht. Wer den Text nach der Freigabe noch einmal von der KI umschreiben lässt, hat für diese Fassung keine Prüfung mehr vorzuweisen.
Korrekturlesen ist keine redaktionelle Kontrolle. Wer sich auf die Ausnahme berufen will, braucht einen Menschen mit Verantwortung und einen Nachweis, dass dieser Mensch geprüft hat.
Für alle Hinweise gilt Abs. 5: klar, unterscheidbar und spätestens bei der ersten Interaktion oder Darstellung. Außerdem müssen Betreiber von Systemen zur Emotionserkennung oder biometrischen Kategorisierung die betroffenen Personen informieren. Bei Verstößen gegen die Transparenzpflichten sieht der AI Act Bußgelder von bis zu 15 Millionen Euro oder 3 Prozent des weltweiten Jahresumsatzes vor, bei verbotenen Praktiken bis zu 35 Millionen Euro oder 7 Prozent. Für KMU gilt jeweils der niedrigere Betrag.
Was bedeutet das für deine Marketing-Use-Cases?
Genug Paragrafen. Die folgende Tabelle übersetzt den EU AI Act im Marketing in die Einsätze, die ich in B2B-Marketing-Teams am häufigsten sehe. Sie ersetzt keine Einzelfallprüfung, aber sie zeigt dir, wo du genauer hinschauen musst.
| Use Case | Relevanz nach AI Act | Was du tun solltest |
|---|---|---|
| Blog, Ads, E-Mails mit KI-Unterstützung | Meist minimales Risiko; Art. 50 Abs. 4 nur bei Texten zu öffentlichem Interesse | Human Review mit Owner, Freigabe dokumentieren |
| Whitepaper oder Studien zu Regulierung, Gesundheit, Nachhaltigkeit | Möglicherweise Art. 50 Abs. 4 | Redaktionelle Verantwortung festlegen oder kennzeichnen |
| Fotorealistische AI-Bilder und Videos mit Personen, Orten, Ereignissen | Deepfake-Kennzeichnung nach Art. 50 Abs. 4 | Sichtbares Label, Regel in der Knowledge Base |
| Stilisierte Illustrationen, Icons, Hintergründe | In der Regel keine Kennzeichnungspflicht | Markierungen der Tools nicht entfernen |
| Website-Chatbot oder Voice-Assistent | Art. 50 Abs. 1; beim Eigenbau bist du oft Anbieter | Klarer KI-Hinweis beim ersten Kontakt, Übergabe an Menschen |
| AI-SDR, der eigenständig antwortet | Nah an Art. 50 Abs. 1, Auslegung offen | KI-Natur und Absender offenlegen oder Human Go pro Nachricht |
| Lead- und Account-Scoring im B2B | Kein Hochrisiko; DSGVO zu Profiling und Art. 22 | Score als Vorschlag, Entscheidung beim Menschen |
| Intent-Daten und Website-Tracking | AI Act kaum, DSGVO und ePrivacy stark | Rechtsgrundlage, Einwilligung, Datenminimierung klären |
| Recruiting-Ads mit AI-Targeting | Hochrisiko nach Anhang III ab 2. Dezember 2027 | Mit HR und Legal jetzt planen |
| Emotionsanalyse von Calls aus Stimme oder Video | Am Arbeitsplatz verboten; sonst Hochrisiko plus Informationspflicht | Nicht ohne Rechtsprüfung einsetzen |
Beispiel: ein AI-Inventar an einem Nachmittag
Ein fiktives Beispiel macht das greifbar. Ein Anbieter von Field-Service-Software, rund 150 Mitarbeitende, Marketing-Team mit fünf Personen. Im September 2026 kommt eine Mail vom Datenschutzbeauftragten: „Welche AI-Systeme nutzt das Marketing eigentlich?“ Die Marketing-Leiterin verzichtet auf eine Umfrage im Team und lässt den Inbox & Ops Agent die Tool-Liste, die Lizenzabrechnungen und die Integrationen im Workspace lesen (L0) und einen Inventar-Entwurf vorschlagen (L1). Nach Prüfung durch sie und den Datenschutz sieht der Auszug so aus:
1 Website-Chatbot, Eigenbau auf Modell per API
  Rolle/AI Act: Anbieter + Betreiber · Art. 50 Abs. 1
  Maßnahme:     KI-Hinweis im ersten Satz, Übergabe an Menschen
  Owner:        Web Lead
2 Blog und Newsletter, Entwürfe mit KI
  Rolle/AI Act: Betreiber · minimales Risiko
  Maßnahme:     Review durch Content Lead, Go im Change-Log
3 Studie „Regulierung im Field Service 2026“
  Rolle/AI Act: Betreiber · ggf. Art. 50 Abs. 4 (öff. Interesse)
  Maßnahme:     Redaktionelle Verantwortung namentlich, Prüfung belegt
4 Kunden-Testimonial, Stimme per Voice-Clone übersetzt
  Rolle/AI Act: Betreiber · Deepfake, Art. 50 Abs. 4
  Maßnahme:     Sichtbares Label im Video, Einwilligung des Kunden
5 Account-Scoring auf Firmenebene
  Rolle/AI Act: Betreiber · minimales Risiko
  Maßnahme:     Score = Vorschlag, kein automatischer Ausschluss
6 Recruiting-Kampagne, AI-Targeting im Ads-Tool (von HR betrieben)
  Rolle/AI Act: Betreiber · Anhang III, Pflichten ab 02.12.2027
  Maßnahme:     Übergabe an HR + Legal, Targeting-Logik dokumentieren
Offen:   Voice-Clone-Tool – Markierung nach Abs. 2? Anfrage an Anbieter
Review:  15.12.2026 (nach Ende der Übergangsfrist Abs. 2)
Zwei Einsätze sind unkritisch und brauchen nur einen ordentlichen Review, drei brauchen eine bewusste Entscheidung zur Kennzeichnung oder zum Hinweis. Interessant ist der sechste. Der Einsatz mit dem höchsten Risiko stand gar nicht auf dem Radar des Marketings, weil das Targeting für Stellenanzeigen über ein Ads-Tool lief, das HR selbst bedient. Ohne Inventar hätte das niemand gesehen, jedenfalls nicht vor der ersten Anfrage einer Behörde oder eines Bewerbers.
DSGVO und AI Act im Marketing: Wo sich die Pflichten überschneiden
Der AI Act regelt AI-Systeme. Die DSGVO regelt personenbezogene Daten. Im Marketing greifen beide fast immer gleichzeitig, und der AI Act stellt in Art. 2 Abs. 7 klar, dass er die DSGVO unberührt lässt. Er schafft also keine Rechtsgrundlage für irgendeine Datenverarbeitung. Ehrlich gesagt ist die DSGVO für die meisten Marketing-Agenten der strengere Rahmen.
- RechtsgrundlageArt. 6 – oft berechtigtes Interesse
- TransparenzArt. 13 und 14
- WiderspruchArt. 21 – Direktwerbung, Profiling
- Keine AutomatikArt. 22 – ein Mensch entscheidet
- AuftragsverarbeitungArt. 28 – auch für das Modell
- DatenminimierungFelder statt ganzer Datenbanken
- FolgenabschätzungArt. 35 – bei hohem Risiko
Der AI Act lässt die DSGVO unberührt. Für Agenten mit Personenbezug sind diese sieben Punkte oft der strengere Rahmen.
Rechtsgrundlage
Jede Verarbeitung personenbezogener Daten braucht eine Rechtsgrundlage nach Art. 6. Für B2B-Recherche und -Ansprache ist das oft das berechtigte Interesse, mit dokumentierter Abwägung. Für E-Mail-Werbung gelten zusätzlich nationale Regeln, in Deutschland etwa § 7 UWG, der für Werbe-Mails in der Regel eine Einwilligung verlangt. Ein Agent ändert daran nichts. Er macht nur sichtbar, ob du die Regeln richtig hinterlegt hast.
Profiling, Scoring und automatisierte Entscheidungen
Lead-Scoring, Intent-Modelle und Segmentierung sind Profiling im Sinne der DSGVO, sobald sie sich auf Personen beziehen. Das ist zulässig, muss aber transparent sein, und Betroffene können der Verarbeitung für Direktwerbung nach Art. 21 jederzeit widersprechen, einschließlich Profiling. Art. 22 schützt davor, einer ausschließlich automatisierten Entscheidung unterworfen zu werden, die ihnen gegenüber rechtliche Wirkung entfaltet oder sie in ähnlicher Weise erheblich beeinträchtigt. Eine Lead-Priorisierung im B2B erreicht diese Schwelle selten. Der EuGH hat 2023 im SCHUFA-Urteil (C-634/21) allerdings gezeigt, dass schon ein Score als Entscheidung gelten kann, wenn ein anderer maßgeblich darauf aufbaut.
Ich ziehe daraus eine einfache Konsequenz: Scores sind bei mir Vorschläge, ein Mensch entscheidet, und das System ist so gebaut, dass niemand automatisch aussortiert wird. Wie solche Scores aufgebaut sind, beschreibe ich im Artikel über Intent-Scoring mit Fit, Intent und Timing.
Auftragsverarbeitung
Jedes AI-Tool, das personenbezogene Daten in deinem Auftrag verarbeitet, braucht einen Auftragsverarbeitungsvertrag nach Art. 28, und das gilt auch für das Modell hinter deinem Agenten. Prüfe dabei drei Punkte: ob der Anbieter Daten für eigenes Training nutzt, wo verarbeitet wird und welche Unterauftragsverarbeiter beteiligt sind. Private Accounts im Team fallen hier sofort durch, was für mich eines der stärksten Argumente für zentrale, geprüfte Zugänge ist.
Datenminimierung und Intent-Daten
Agenten sind gierig nach Kontext. Die DSGVO verlangt das Gegenteil: nur die Daten, die für den Zweck nötig sind. In meinen Setups bekommen Agenten deshalb nur Zugriff auf die Felder, die sie brauchen, und keine ganzen Datenbanken. Intent- und Tracking-Daten werte ich möglichst auf Firmenebene aus, und für jeden Datensatz sind Herkunft und Datum dokumentiert. Für Website-Tracking gelten zusätzlich die Einwilligungsregeln aus der ePrivacy-Richtlinie, in Deutschland umgesetzt im TDDDG. Bringt ein Einsatz voraussichtlich ein hohes Risiko für Betroffene mit sich, ist außerdem eine Datenschutz-Folgenabschätzung nach Art. 35 nötig.
Noch ein Hinweis zum Stand: Der Datenteil des Digital-Omnibus-Pakets, der auch Änderungen an der DSGVO vorsieht, wird im Oktober 2026 noch zwischen Parlament und Rat verhandelt. Bis zu einer Einigung gilt die DSGVO unverändert. Plane nicht mit Erleichterungen, die noch nicht beschlossen sind.
So baust du Governance ein: Human Go, Change-Log, Rechte-Leiter
Legt man die Pflichten nebeneinander, kommen immer wieder dieselben vier Fragen hoch. Welche AI-Systeme laufen? Wer hat was freigegeben? Woran erkennt man, was KI-generiert ist? Verstehen die Menschen, die damit arbeiten, was sie da freigeben? Beantworten lassen sich diese Fragen am besten über die Architektur, und so baue ich sie auch in die Governance von RevPrime® ein.
- 01Agent entwirftAsset, Antwort, Kampagne
- 02Regel-CheckArt. 50, Claims, DSGVO-Regeln
- 03Label-Vorschlagfalls Kennzeichnung nötig
- GOHuman GoOwner prüft und gibt frei
- 05Live & Change-Logwer, was, wann, warum
Kennzeichnung und Regel-Check passieren im Entwurf, nicht nach dem Launch. Außenwirkung entsteht erst nach dem Go – und landet im Change-Log.
Der Ablauf ist bei jedem Agenten gleich. Ein Agent entwirft etwas, sei es ein Asset, eine Antwort oder eine Kampagnenänderung. Der QA & Brand Guard Agent prüft den Entwurf gegen die Regeln aus dem Modul Brand, Claims & Legal der Knowledge Base: Ist das ein Deepfake? Ein Text zu einem Thema von öffentlichem Interesse? Ein Claim ohne Beleg? Falls nötig, schlägt er die Kennzeichnung gleich mit vor. Danach gibt ein Mensch das Go, und erst dann geht etwas live und landet im Change-Log.
| Aufgabe | Agent | Rechte-Stufe | Was der Mensch entscheidet |
|---|---|---|---|
| AI-Inventar aktuell halten | Inbox & Ops Agent | L1 · Vorschlagen | Ob ein neues Tool genutzt werden darf |
| Entwürfe auf Kennzeichnungspflicht prüfen | QA & Brand Guard Agent | L1 · Vorschlagen | Ob und wie gekennzeichnet wird |
| Assets veröffentlichen | Angle & Content Agent | L2 · Schreiben nach Go | Freigabe pro Asset, mit Namen |
| Scores und Notizen im CRM | Signal Agent | L3 · Freigegebene Regel | Einmalig: Felder, Schwellen, kein Auto-Ausschluss |
| Outreach an Externe | Outreach Routing Agent | L2 · Schreiben nach Go | Einzel-Go pro Nachricht oder Sequenz |
Der Change-Log ist dabei mehr als ein Protokoll, er ist dein Nachweis. Wenn jemand fragt, warum ein Bild gekennzeichnet ist oder warum ein Text ohne Label erschienen ist, steht die Antwort schon da:
Aktion:     Landingpage „Wartung 2027“ live, Hero-Bild ersetzt
Agent:      Angle & Content Agent (L2 · Schreiben nach Go)
Prüfung:    QA & Brand Guard – Bild fotorealistisch, zeigt Techniker
            an realer Anlage → Regel „Deepfake-Label“ greift
Label:      „Bild KI-generiert“ unter dem Bild, Metadaten erhalten
Go:         Content Lead, 02.10.2026, 14:12
Rollback:   Vorher/Nachher gespeichert
KI-Kompetenz ist Teil des Systems
Seit dem 2. Februar 2025 müssen Anbieter und Betreiber für KI-Kompetenz sorgen. Der AI Omnibus hat Art. 4 umformuliert: Statt ein ausreichendes Maß an Kompetenz sicherzustellen, müssen sie nun Maßnahmen ergreifen, die die Entwicklung dieser Kompetenz fördern; Kommission und Mitgliedstaaten unterstützen dabei. Weggefallen ist die Pflicht nicht. Im Marketing heißt das: Wer freigibt, was Agenten liefern, muss verstehen, was sie können, wo sie halluzinieren und wann ein Label nötig ist. Mit einem einmaligen Prompt-Workshop ist das nicht getan. Playbooks, ein dokumentiertes Onboarding und Freigaben mit Begründung bringen mehr, weil das Team dabei jeden Tag an Fällen aus dem eigenen Alltag lernt.
Woran du siehst, ob Governance funktioniert
- Inventar-Abdeckung: Anteil der genutzten AI-Tools, die mit Rolle, Zweck und Owner erfasst sind.
- Kennzeichnungsbefunde: Wie viele Label-Fälle findet QA vor der Veröffentlichung, wie viele erst danach?
- Zeit vom Entwurf bis zum Go: Governance, die bremst, siehst du hier zuerst.
- Ablehnungen mit Grund: Wiederkehrende Gründe sind Kandidaten für neue Regeln.
- Pipeline-Beitrag: Fließt Content, der durch dieses System läuft, in Opportunities?
Die letzte Kennzahl ist mir die wichtigste. Governance ist kein Selbstzweck, sie ist die Voraussetzung dafür, dass die Führung Agenten überhaupt Schreibrechte gibt. Erst dann wird aus Output Pipeline. Wie Rechte, Datenflüsse und Protokoll im Detail aussehen, steht im Security & Governance Pack für IT und Datenschutz.
Typische Fehler beim EU AI Act im Marketing
„Verschoben“ mit „erledigt“ verwechseln
Das ist im Herbst 2026 der Fehler, den ich am häufigsten sehe. Die Hochrisiko-Fristen wurden verschoben, Artikel 50 nicht. Wer seinen Chatbot noch ohne KI-Hinweis betreibt, hat das Problem also heute schon.
Kennzeichnung nach Gefühl
Das eine Team kennzeichnet gar nichts, das andere klebt „KI-generiert“ unter jeden Social Post. Beides geht schief. Ohne Label entsteht ein Rechtsrisiko, und bei Label-Inflation nimmt den Hinweis irgendwann niemand mehr ernst. Was hilft, ist eine Regel mit Beispielen, die Agenten und Menschen gleich anwenden.
Schatten-AI im Team
Private Accounts, kopierte Kundendaten, keine Auftragsverarbeitung: Das ist in erster Linie ein DSGVO-Problem, weniger eines des AI Act. Es entsteht immer dann, wenn das offizielle Setup langsamer ist als das private. Governance muss schneller sein als der Workaround.
Human Review als Stempel
Wer zwanzig Assets pro Tag freigibt, ohne sie zu lesen, hat keine redaktionelle Kontrolle, er setzt Häkchen. Das Go muss eine bewusste Entscheidung sein, mit Namen und gegebenenfalls einem Grund. Ist das Volumen dafür zu hoch, schärf die Regeln nach. Die Prüfung zu überspringen löst das Problem nicht.
Den eigenen Chatbot vergessen
Viele Teams prüfen gekaufte Tools und übersehen den Chatbot, den ein Entwickler an einem Wochenende auf ein Modell gesetzt hat. Dabei ist das der Fall, in dem du vom Betreiber zum Anbieter werden kannst.
Legal erst am Ende einbinden
Sehen Rechtsabteilung und Datenschutz ein fertiges System zum ersten Mal, wird es teuer. Holst du sie schon beim Inventar und bei den Regeln dazu, prüfen sie später die Regeln und müssen nicht jeden Einzelfall anschauen. Das geht deutlich schneller.
So startest du: Checkliste und 90-Tage-Plan
Ein Compliance-Projekt mit Lenkungsausschuss brauchst du dafür nicht. Es reichen drei Schritte, die aufeinander aufbauen.
Tag 1 bis 30: Inventar und Rollen
Erfasse alle AI-Systeme im Marketing, auch die in Tools versteckten und die, die andere Teams für Marketing-Zwecke nutzen. Lege pro System Zweck, Rolle, Owner und Datenkategorien fest. Prüfe jeden Einsatz einmal gegen die Verbote aus Art. 5 und die Hochrisiko-Bereiche aus Anhang III. Spätestens hier holst du Rechtsabteilung und Datenschutz dazu.
Tag 31 bis 60: Regeln und Kennzeichnung
Schreib die Kennzeichnungsregeln auf, mit Beispielen für Deepfakes, Texte von öffentlichem Interesse und den Chatbot-Hinweis, und lege sie dort ab, wo Agenten und Menschen sie lesen: im Modul Brand, Claims & Legal. Prüfe Auftragsverarbeitungsverträge, Rechtsgrundlagen und Widerspruchsprozesse. Die KI-Kompetenz-Maßnahmen startest du am besten mit Fällen aus dem Alltag deines Teams.
Tag 61 bis 90: Betrieb und Nachweis
Jetzt läuft der Ablauf im Alltag: Entwurf, Regel-Check, Go, Change-Log. Miss Inventar-Abdeckung, Kennzeichnungsbefunde und Zeit bis zum Go. Setz dir zwei Termine in den Kalender: einen Review nach dem 2. Dezember 2026, wenn die Übergangsfrist für die Markierung endet, und eine Deadline für deinen Plan zu allen Anhang-III-Fällen vor dem 2. Dezember 2027.
- AI-Inventar für das Marketing mit Zweck, Rolle und Owner pro System
- Rolle pro System geklärt: Anbieter, Betreiber oder beides – mit Begründung
- Jeder Einsatz einmal gegen Art. 5 und Anhang III geprüft
- Chatbots und eigenständige Agenten mit klarem KI-Hinweis beim ersten Kontakt
- Kennzeichnungsregel für Deepfakes und Texte von öffentlichem Interesse, mit Beispielen
- Human Review mit Namen dokumentiert, keine Änderungen durch KI nach der Freigabe
- Rechtsgrundlagen, Auftragsverarbeitung und Widerspruchsprozess mit dem Datenschutz abgestimmt
- Scores und Segmente als Vorschlag, kein automatischer Ausschluss
- KI-Kompetenz-Maßnahmen für alle, die Agenten nutzen oder freigeben
- Change-Log mit Vorher/Nachher, Go und Zeitpunkt
- Termine für den Review im Dezember 2026 und die Anhang-III-Planung bis Dezember 2027
Meine Empfehlung: Governance als Architektur, nicht als Bremse
Ich sehe zwei Arten, mit dem AI Act umzugehen. Die eine behandelt ihn als Bremse: eine Verbotsliste im Wiki, Freigaben per E-Mail-Kette, Prüfung nach dem Launch. Wie das ausgeht, kennst du vermutlich. Marketing wird langsamer, das Team weicht auf private Tools aus, und irgendwann weiß niemand mehr, was eigentlich live ist.
Governance als Bremse
- Verbotsliste im Wiki
- Freigabe per E-Mail-Kette
- Prüfung erst nach dem Launch
- Kennzeichnung nach Gefühl
- Jeder Fall wird neu diskutiert
Governance als Architektur
- Regeln in der Knowledge Base
- Human Go im Workflow
- Regel-Check schon im Entwurf
- Kennzeichnung nach Regel
- Change-Log statt Erinnerung
Dieselben Pflichten, zwei Umsetzungen. Rechts kostet Compliance kaum Zeit, weil sie in der Arbeit passiert statt daneben.
Die andere behandelt Governance als Architektur. Die Regeln stehen in der Knowledge Base, die Prüfung passiert im Entwurf, das Go ist Teil des Workflows, und der Change-Log schreibt sich selbst. Dann kostet Compliance kaum Zeit, weil sie in der Arbeit selbst passiert.
Kontrolle ist Architektur, kein Versprechen.
Meine Empfehlung ist deshalb ziemlich unspektakulär. Bau die Governance, bevor du Agenten Schreibrechte gibst. Fang mit dem Inventar an, weil du nichts steuern kannst, was du nicht kennst. Kennzeichne nach festen Regeln mit Beispielen und lass Rechtsabteilung und Datenschutz diese Regeln prüfen, damit nicht jeder Einzelfall bei ihnen auf dem Tisch landet. Ab diesem Punkt merkst du, dass Governance dich eher schneller macht.
Agenten machen die Arbeit. Menschen treffen die Entscheidungen. Im Kern schreibt der EU AI Act im Marketing fest, was ein gutes System ohnehin tun sollte. Wie so ein System insgesamt aufgebaut ist, beschreibe ich im Leitfaden zu KI-Agenten im B2B-Marketing. Wenn du wissen willst, wo dein Setup heute steht, schauen wir im kostenlosen 30-minütigen Diagnose-Call gemeinsam drauf. Das ist kein Pitch und auch keine Rechtsberatung, du bekommst meine Einschätzung aus Sicht der Architektur.
Häufige Fragen
Gilt der EU AI Act auch für Marketing?
Ja. Auch wenn die meisten Marketing-Einsätze nicht hochriskant sind, gelten für jedes Team, das AI nutzt, die Verbote aus Art. 5 und die Pflicht zur KI-Kompetenz aus Art. 4 seit Februar 2025. Seit dem 2. August 2026 kommen die Transparenzpflichten aus Art. 50 dazu, etwa für Chatbots, Deepfakes und bestimmte KI-Texte. Die DSGVO gilt parallel.
Muss ich KI-generierte Texte im Marketing kennzeichnen?
Nicht pauschal. Art. 50 verlangt eine Kennzeichnung nur für KI-Texte, die veröffentlicht werden, um die Öffentlichkeit über Angelegenheiten von öffentlichem Interesse zu informieren. Selbst dann entfällt sie, wenn ein Mensch den Text redaktionell geprüft hat und jemand die redaktionelle Verantwortung trägt. Normale Werbetexte fallen nach überwiegender Auffassung nicht darunter; KI-erzeugte Bilder, Videos oder Audioinhalte, die echt wirken, müssen dagegen als Deepfake gekennzeichnet werden.
Muss ein Chatbot auf der Website als KI erkennbar sein?
Ja, seit dem 2. August 2026. AI-Systeme, die direkt mit Menschen interagieren, müssen seitdem so gestaltet sein, dass Nutzer wissen, dass sie mit einer KI sprechen, sofern das nicht offensichtlich ist. Die Pflicht trifft formal den Anbieter; wer einen eigenen Chatbot auf Basis eines Modells baut und unter eigenem Namen betreibt, kann selbst Anbieter sein. In der Praxis gehört ein klarer Hinweis an den Anfang des Gesprächs.
Ist KI-gestütztes Lead Scoring ein Hochrisiko-System?
Nach dem AI Act in der Regel nicht, denn B2B-Lead- und Account-Scoring steht nicht in Anhang III. Relevant ist aber die DSGVO: Scoring von Personen ist Profiling, Betroffene können widersprechen, und Entscheidungen mit erheblicher Wirkung dürfen nicht ausschließlich automatisiert fallen. Am sichersten ist es, Scores als Vorschlag zu behandeln, über den ein Mensch entscheidet.
Was hat der AI Omnibus 2026 am AI Act geändert?
Die Verordnung (EU) 2026/1744 ist seit dem 27. Juli 2026 in Kraft. Sie verschiebt die Hochrisiko-Pflichten für Anhang III auf den 2. Dezember 2027 und für Anhang I auf den 2. August 2028, formuliert die Pflicht zur KI-Kompetenz um und ergänzt ein Verbot für sogenannte Nudifier ab Dezember 2026. Die Transparenzpflichten aus Art. 50 gelten weitgehend unverändert seit August 2026, mit einer Übergangsfrist bis zum 2. Dezember 2026 für die Markierung durch generative Altsysteme.
Welche Strafen drohen bei Verstößen gegen den AI Act?
Bei verbotenen Praktiken sieht der AI Act Bußgelder von bis zu 35 Millionen Euro oder 7 Prozent des weltweiten Jahresumsatzes vor. Verstöße gegen andere Pflichten, darunter die Transparenzpflichten, können bis zu 15 Millionen Euro oder 3 Prozent kosten. Für KMU gilt jeweils der niedrigere Betrag; durchgesetzt werden die Regeln von den nationalen Marktüberwachungsbehörden.

Über den Autor
Mario Maier
AI-Native Revenue Marketing Engineer · Founder von igromo
Seit über 15 Jahren arbeite ich an der Schnittstelle von Marketing, Sales und Revenue Operations, vom Early-Stage-Setup bis zu Scale-ups mit mehrstufigen Sales Cycles und großen Buying Centern. Seit 2019 messe ich meine Arbeit an Pipeline und Revenue.
Wo stehst du?
Der Agentic Readiness Check zeigt in 3 Minuten, wie bereit dein Marketing für Agenten ist – und welche Lücken du zuerst schließt.
Weiterlesen
Alle InsightsSYS22 Min. Lesezeit
KI-Agenten im B2B-Marketing: der Leitfaden vom ersten Prompt zur Pipeline
KI-Agenten im Marketing, die Pipeline bewegen: Definition, Architektur, die 8 Kern-Agenten mit Workflows, Grenzen, KPIs und ein 90-Tage-Plan für B2B.
SYS19 Min. Lesezeit
Marketing Knowledge Base für KI aufbauen: 8 Module, klare Regeln und eine Vorlage
Knowledge Base für KI im B2B-Marketing aufbauen: 8 Module mit Owner und Vorlage, was in den Prompt gehört und was nicht, Governance und ein 4-Wochen-Plan.
SYS17 Min. Lesezeit
HubSpot Breeze Agents vs. eigene AI-Agenten: Was reicht wann?
HubSpot Breeze Agents oder eigene AI-Agenten? Meine Einschätzung zum Produktstand 2026: wo Breeze reicht, wo nicht – mit Matrix, Test-Checkliste und Plan.